Mersin 26°C
Çok Bulutlu
Mersin
26°C
Çok Bulutlu
Sal
23°C
Çar
21°C
Per
20°C
Cum
21°C
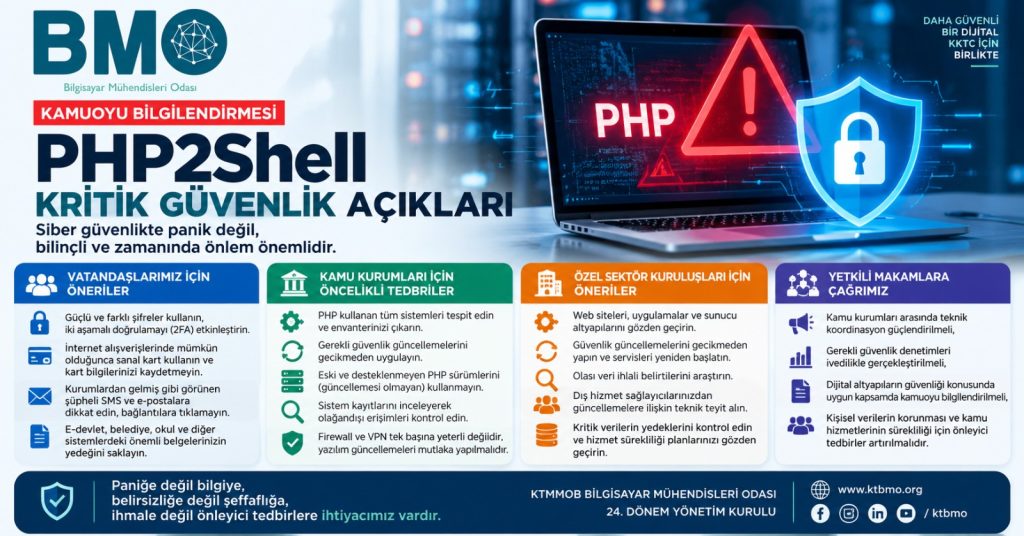
Kıbrıs Türk Mühendis ve Mimar Odaları Birliği (KTMMOB) Bilgisayar Mühendisleri Odası Başkanı Esat Gürhan, PHP (Hiper Metin Önişlemcisi) yazılımındaki güvenlik açıkları hakkında bilgilendirme yaptı ve “Bir güvenlik açığının varlığı ile bu açığın kötüye kullanılarak veri ihlalinin gerçekleşmesi birbirinden farklı durumlardır.” dedi.
Gürhan yaptığı yazılı açıklamada, PHP yazılımı hakkında bilgi vererek geniş bir kullanım alanı olduğunu belirtti.
Gündemde olan güvenlik açıklarının, gerekli güncellemelerin yapılmadığı ve ilgili koşulların oluştuğu sistemlerde, kötü niyetli kişilerin kimlik doğrulaması olmaksızın uzaktan zararlı kod çalıştırmasına imkan verebildiğini kaydeden Gürhan, ancak bir internet sitesinin PHP kullanıyor olması, o sitenin saldırıya uğradığı veya vatandaşların kişisel bilgilerinin ele geçirildiği anlamına gelmediğini vurguladı.
Türkiye Cumhuriyeti Cumhurbaşkanlığı Siber Güvenlik Başkanlığı ve TMMOB Bilgisayar Mühendisleri Odası’nın konu hakkında yaptığı açıklamalara değinen Gürhan, PHP yazılımının geliştiricileri tarafından da söz konusu güvenlik açıkları için gerekli düzeltmeleri içeren yeni sürümlerin yayımlandığını ifade etti.
Gürhan, bu güvenlik açıklarında yalnızca güvenlik duvarı (Firewall), VPN veya benzeri erişim kısıtlamalarının sistemleri tamamen korumadığını, güvenlik açığından etkilenen sistemlerin belirlenerek, üretici tarafından yayımlanan güvenlik güncellemelerinin uygulanması ve alınan tedbirlerin teknik olarak doğrulanması gerektiğini dile getirdi.
Gürhan, vatandaşların kendi güvenlikleri için güçlü ve farklı şifreler kullanılması, internet üzerinden ödeme yaparken güvenilirliğinden emin olunmayan sitelere kart bilgilerinin kaydedilmemesi ve sanal kart kullanılması, şüpheli SMS ve e-postalara karşı dikkatli olunması, önemli belgelerin güvenli biçimde saklanması ve resmi açıklamaların takip edilmesi gerektiğini kaydetti.
“Güvenli şifre kullanımı, iki aşamalı doğrulama ve şüpheli bağlantılardan kaçınma gibi temel alışkanlıkların sürdürülmesi büyük önem taşımaktadır.” diyen Gürhan, kamu kurumları, yerel yönetimler, üniversiteler, bankalar, telekomünikasyon işletmeleri, sağlık kuruluşları ve dijital hizmet sunan tüm özel sektör kuruluşlarının kendi sistemlerini yetkili teknik ekipleri aracılığıyla gözden geçirmeleri gerektiğini vurguladı.
Bilgi Teknolojileri ve Haberleşme Kurumuna ve diğer yetkili makamlara çağrıda bulunarak bu kurumların görev ve yetki alanları çerçevesinde gerekli teknik koordinasyonu sağlamalarının önemine değinen Gürhan şu ifadeleri kullandı:
“Ülkemizde elektronik devlet hizmetleri, dijital nüfus kayıtları, muhaceret işlemleri, sağlık bilgi sistemleri, belediye hizmetleri, eğitim platformları ve diğer kamu uygulamaları, vatandaşlarımızın günlük yaşamında giderek daha fazla yer almaktadır.
Bu hizmetlerde kullanılan dijital altyapıların güvenliği; kişisel verilerin korunması, kamu hizmetlerinin sürekliliği ve resmi kayıtların doğruluğu açısından büyük önem taşımaktadır.”
Gürhan, güvenli dijital altyapıların; düzenli yazılım güncellemeleri, sürekli güvenlik denetimi, doğru sistem yönetimi, nitelikli bilişim insan kaynağı, etkili olay müdahale süreçleri ve kurumlar arası iş birliği gerektirdiğini vurguladı.
Ülkede, siber güvenlik farkındalığının geliştirilmesi, kamusal dijital altyapıların güçlendirilmesi ve ilgili kurumların teknik kapasitelerinin artırılması konusunda mesleki sorumluluklarını yerine getirmeye hazır olduklarını kaydeden Gürhan, siber güvenlikte en doğru yaklaşımın, riskleri küçümsemeden, paniğe kapılmadan ve doğrulanmış bilgiler doğrultusunda gerekli önlemleri zamanında almak olduğunu söyledi.